


Kunstmatige intelligentie verandert niet alleen de manier waarop bedrijven werken en consumenten informatie verwerken. Ook cybercriminelen maken steeds intensiever gebruik van AI. Nederlandse veiligheidsdiensten waarschuwen dat de technologie aanvallen sneller maakt, de drempel voor minder ervaren aanvallers verlaagt en bestaande kwetsbaarheden eenvoudiger vindbaar maakt.
De AIVD, MIVD, het Nationaal Cyber Security Centrum, de politie, het Openbaar Ministerie, de NCTV en CIO Rijk publiceerden vorige week gezamenlijk een waarschuwing aan Nederlandse organisaties. Volgens de diensten verandert de cyberdreiging snel doordat AI verschillende onderdelen van een aanval kan automatiseren.
De waarschuwing komt op een moment waarop AI-agents steeds zelfstandiger worden. Nieuwe systemen kunnen niet alleen tekst produceren, maar ook code schrijven, informatie verzamelen, systemen analyseren en verschillende digitale handelingen achter elkaar uitvoeren.
Dat maakt AI bijzonder interessant voor cybercriminelen.
Niet omdat iedere aanvaller plotseling over een geavanceerde AI-hacker beschikt, maar omdat relatief eenvoudige AI-tools al voldoende mogelijkheden bieden om bestaande cyberaanvallen efficiënter uit te voeren.
Van hulpmiddel naar versneller
Cybercriminaliteit bestond uiteraard al lang voordat generatieve AI beschikbaar kwam.
Phishing, malware, ransomware en diefstal van inloggegevens zijn geen nieuwe fenomenen.
AI verandert echter de snelheid waarmee dergelijke aanvallen kunnen worden uitgevoerd.
Een aanvaller kan bijvoorbeeld grote hoeveelheden informatie over een doelwit verzamelen en AI gebruiken om daaruit patronen te halen. Vervolgens kan dezelfde technologie overtuigende phishingberichten maken die aansluiten op de organisatie, de functie van een medewerker en de actuele gebeurtenissen binnen een bedrijf.
Daarmee wordt een probleem dat vroeger veel handmatig werk vereiste steeds makkelijker te automatiseren.
De Nederlandse veiligheidsdiensten waarschuwen daarnaast dat AI kan helpen bij het sneller identificeren en exploiteren van kwetsbaarheden.
Het gevolg is een asymmetrie die voor bedrijven lastig kan worden.
Een organisatie kan maanden bezig zijn met het beveiligen van een systeem, terwijl een aanvaller met geautomatiseerde tools continu naar nieuwe zwakke plekken kan zoeken.
Niet alleen geavanceerde hackers vormen een risico
Een belangrijk onderdeel van de waarschuwing is dat organisaties zich niet uitsluitend moeten voorbereiden op extreem geavanceerde aanvallers.
De veiligheidsdiensten benadrukken dat veelgebruikte AI-modellen al mogelijkheden bieden die voor misbruik kunnen worden ingezet.
Dat betekent dat de technologie de drempel verlaagt.
Iemand die onvoldoende technische kennis heeft om zelfstandig complexe malware te ontwikkelen, kan AI gebruiken om technische problemen op te lossen, scripts te schrijven of aanvalsinfrastructuur te verbeteren.
Dat betekent niet dat AI automatisch een volledig werkende cyberaanval kan uitvoeren.
Modellen beschikken over veiligheidsmaatregelen en weigeren bepaalde verzoeken. Bovendien blijven veel aanvallen afhankelijk van toegang tot echte systemen, gestolen gegevens en menselijke fouten.
Maar de Nederlandse veiligheidsdiensten waarschuwen dat de beschikbare hulpmiddelen voldoende zijn om bestaande dreigingen te versterken.
Phishing wordt persoonlijker
Een van de meest voor de hand liggende toepassingen is phishing.
Traditionele phishingmails zijn vaak herkenbaar aan slecht taalgebruik, algemene formuleringen of verdachte links.
Generatieve AI maakt het eenvoudiger om teksten te produceren die professioneel klinken en aansluiten bij de context van het slachtoffer.
Een aanvaller kan bijvoorbeeld openbare informatie over een bedrijf gebruiken om berichten te maken die lijken te zijn geschreven door een collega, leverancier of leidinggevende.
Voor medewerkers wordt het daardoor moeilijker om alleen op taalgebruik te vertrouwen.
Dat betekent dat cybersecurity steeds minder kan draaien om de vraag of een bericht er professioneel uitziet.
Technische controles, sterke authenticatie en goede verificatieprocedures worden belangrijker.
AI kan ook malware ondersteunen
De technologie kan daarnaast worden gebruikt voor programmeertaken.
AI kan code genereren, bestaande code uitleggen en fouten in software opsporen. Diezelfde mogelijkheden kunnen worden misbruikt voor kwaadaardige doeleinden.
Een aanvaller kan AI bijvoorbeeld vragen om bestaande malware aan te passen, scripts te verbeteren of verschillende technische problemen tijdens een aanval op te lossen.
De veiligheidsdiensten waarschuwen daarom dat AI cybercriminaliteit efficiënter kan maken.
Tegelijkertijd is het belangrijk om de ontwikkeling niet te simplificeren.
AI vervangt niet automatisch alle technische expertise die nodig is voor een complexe cyberaanval. Een aanvaller moet nog steeds beschikken over toegang tot systemen, infrastructuur en geschikte doelwitten.
AI fungeert vooral als versneller.
En juist die versnelling kan grote gevolgen hebben wanneer duizenden aanvallen tegelijkertijd worden uitgevoerd.
De menselijke factor blijft cruciaal
Opvallend is dat de Nederlandse veiligheidsdiensten niet alleen naar technologie kijken.
Ze benadrukken ook de menselijke factor.
Werknemers moeten weten hoe ze verdachte berichten herkennen, hoe incidenten worden gemeld en waarom basismaatregelen belangrijk zijn.
Dat lijkt eenvoudig, maar menselijke fouten blijven een van de belangrijkste manieren waarop aanvallers toegang krijgen tot organisaties.
AI maakt die aanvallen alleen overtuigender.
Een medewerker die vroeger een duidelijk slecht geschreven phishingmail ontving, kon die misschien gemakkelijk herkennen. Een door AI gegenereerd bericht dat perfect aansluit op de bedrijfscontext kan veel moeilijker te onderscheiden zijn.
Daarom adviseren de Nederlandse diensten organisaties onder meer om systemen actueel te houden, kwetsbaarheden snel te repareren, netwerken goed te monitoren en medewerkers bewust te maken van nieuwe vormen van cyberdreiging.
AI-agents kunnen de volgende stap worden
De grootste verandering kan echter nog voor ons liggen.
Generatieve AI is inmiddels steeds beter in het uitvoeren van afzonderlijke cybergerelateerde taken. De volgende stap bestaat uit agents die verschillende taken zelfstandig aan elkaar koppelen.
Een dergelijke agent zou bijvoorbeeld kunnen beginnen met het verzamelen van informatie over een doelwit, vervolgens technische zwakke plekken analyseren, verschillende aanvalsroutes onderzoeken en daarna rapporteren welke route het meest kansrijk is.
Daarmee ontstaat een fundamenteel ander type cyberdreiging.
Niet omdat de AI noodzakelijkerwijs slimmer is dan een menselijke cybersecurityspecialist, maar omdat een agent veel sneller en langduriger kan werken.
De ontwikkeling sluit rechtstreeks aan op de bredere trend richting agentische AI.
Bedrijven geven AI-systemen steeds meer toegang tot tools, bestanden, API’s en internetverbindingen om zelfstandig taken uit te voeren.
Dezelfde technologie kan in verkeerde handen worden gebruikt.
Nederlandse organisaties staan voor nieuwe beveiligingsvraag
Voor bedrijven betekent dit dat traditionele cybersecuritymaatregelen niet verdwijnen, maar juist belangrijker worden.
Een AI-agent kan alleen misbruik maken van een kwetsbaarheid als die kwetsbaarheid bestaat.
Een phishingaanval kan alleen succesvol zijn als een aanvaller erin slaagt beveiligingsmaatregelen en menselijke controles te omzeilen.
Daarom blijven sterke wachtwoordloze authenticatie, netwerksegmentatie, software-updates, back-ups en monitoring cruciaal.
AI verandert vooral de snelheid en schaal waarop aanvallers deze systemen kunnen aanvallen.
Dat betekent dat organisaties hun beveiliging steeds meer moeten automatiseren.
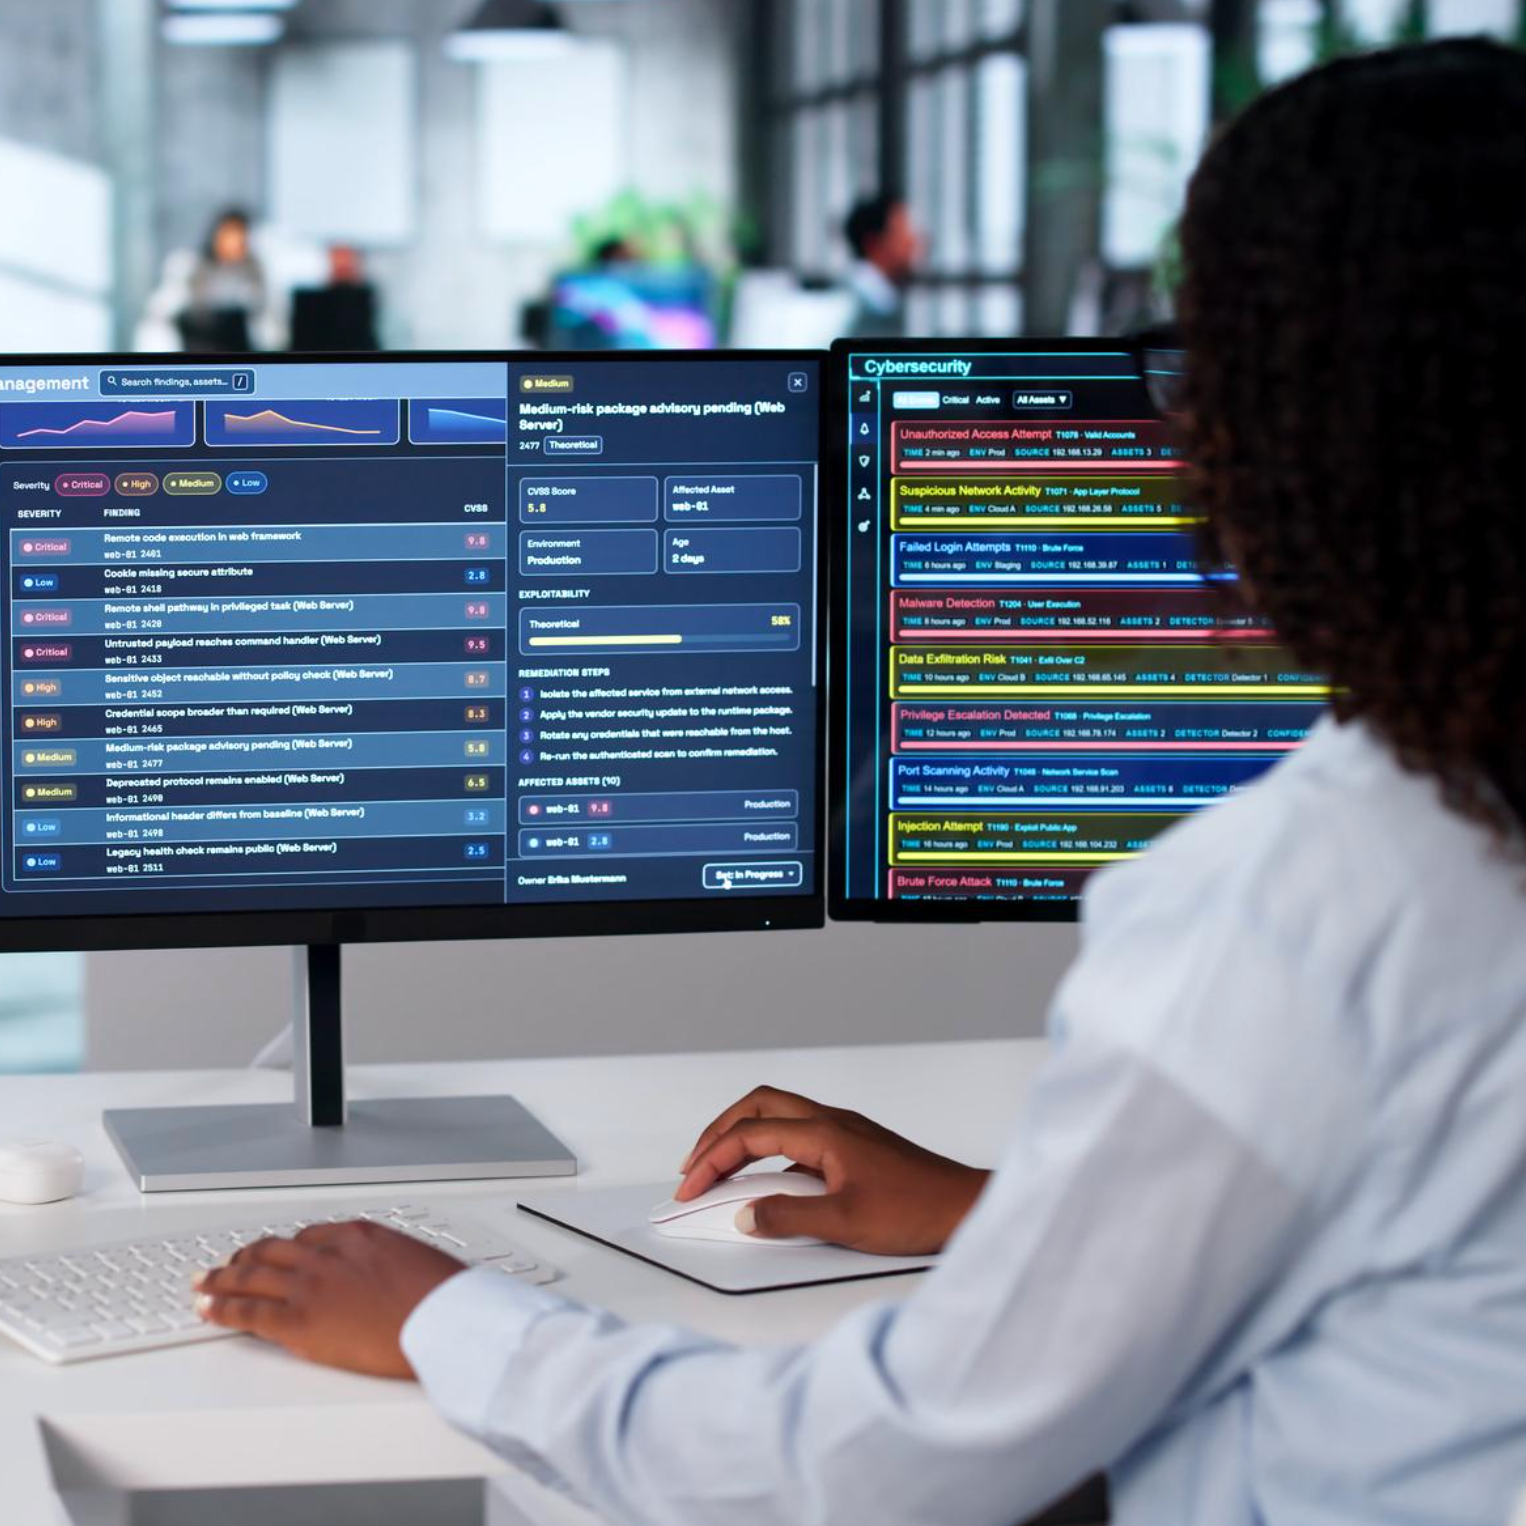
Ook verdedigers kunnen AI gebruiken om verdachte activiteiten te detecteren, logs te analyseren en incidenten sneller te onderzoeken.
Daar ontstaat een nieuwe AI-race binnen cybersecurity.
Aanvallers gebruiken AI om sneller aan te vallen.
Verdedigers gebruiken AI om sneller te detecteren en reageren.
De uiteindelijke uitkomst wordt niet alleen bepaald door de kwaliteit van de modellen, maar door welke partij de beste infrastructuur en processen heeft.
Nederland krijgt een bredere AI-veiligheidsagenda
De waarschuwing van de Nederlandse veiligheidsdiensten komt bovendien op een moment waarop Nederland nadenkt over een eigen AI-veiligheidsinstituut.
Premier Rob Jetten heeft eerder deze maand positief gereageerd op een voorstel om een Nederlands instituut voor AI-veiligheid op te richten en daarbij samen te werken met onder meer Frankrijk, Duitsland en het Verenigd Koninkrijk.
Dat laat zien dat AI-veiligheid steeds minder als uitsluitend een technische kwestie wordt beschouwd.
Het raakt inmiddels cybersecurity, nationale veiligheid, economie en publieke infrastructuur.
Nederland beschikt met de AIVD, MIVD, NCSC en andere organisaties al over belangrijke cybersecuritycapaciteit. De nieuwe uitdaging is om die expertise te verbinden met de snelheid waarmee AI zich ontwikkelt.
De cyberoorlog wordt niet volledig door AI bepaald
Het is tegelijkertijd belangrijk om de ontwikkeling in perspectief te plaatsen.
AI betekent niet dat iedere cybercrimineel plotseling toegang krijgt tot een onverslaanbaar aanvalssysteem.
De meeste cyberaanvallen blijven afhankelijk van bekende kwetsbaarheden, slechte beveiligingspraktijken, gestolen inloggegevens en menselijke fouten.
De waarschuwing van de Nederlandse diensten gaat daarom vooral over versnelling.
Wanneer een aanvaller dezelfde technieken sneller, goedkoper en op grotere schaal kan toepassen, stijgt het totale risico voor organisaties.
Daarmee verandert AI de economie van cybercriminaliteit.
Een aanval die vroeger te veel tijd kostte om rendabel te zijn, kan door automatisering ineens interessant worden.
Een nieuwe fase van digitale beveiliging
Voor Nederlandse bedrijven is de boodschap daardoor duidelijk: cybersecurity kan niet worden behandeld als een eenmalig IT-project.
De komst van AI betekent dat aanvallers continu nieuwe manieren krijgen om bestaande zwakheden te benutten.
Maar dezelfde technologie kan ook worden gebruikt om verdediging te automatiseren.
De komende jaren ontstaat daardoor waarschijnlijk een steeds intensievere wedloop tussen aanvallende en verdedigende AI.
Nederlandse veiligheidsdiensten proberen organisaties daar nu al op voor te bereiden.
De belangrijkste verandering is uiteindelijk niet dat cybercriminelen AI gebruiken.
De echte verandering is dat AI het mogelijk maakt om bestaande cybercriminaliteit sneller, schaalbaarder en goedkoper te maken.
En daarmee wordt de kwaliteit van de basisbeveiliging van Nederlandse organisaties belangrijker dan ooit.




Laat een reactie achter