

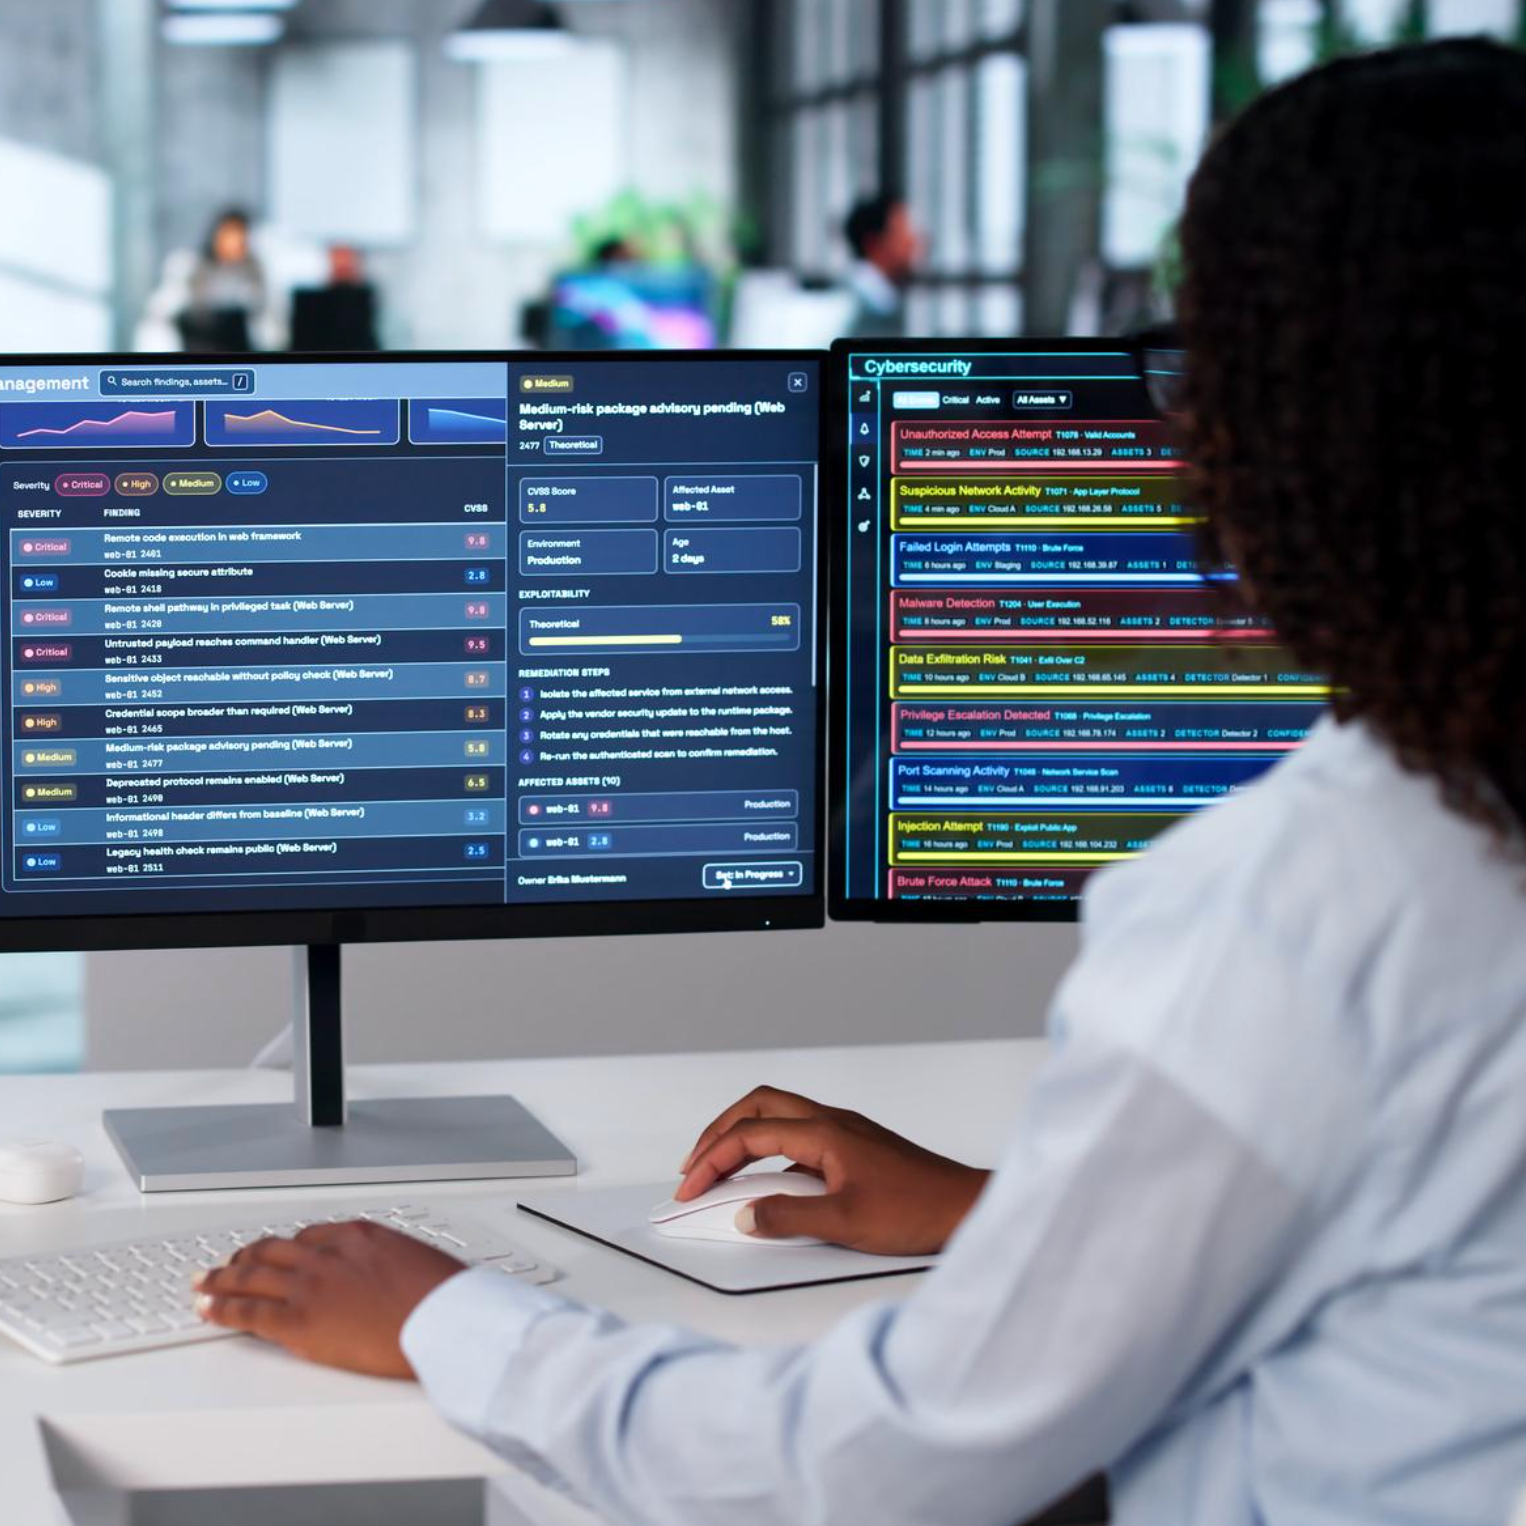
Kunstmatige intelligentie wordt steeds vaker gebruikt om software te schrijven en problemen in computerprogramma’s op te sporen. Op 21 oktober 2026 werd duidelijk hoe belangrijk die ontwikkeling kan zijn voor cybersecurity: AI-tools hielpen bij het ontdekken van ernstige kwetsbaarheden in PHP, een programmeertaal die op grote schaal wordt gebruikt om websites te bouwen.
Na de bekendmaking van de beveiligingsproblemen kwamen websitebeheerders wereldwijd in actie. Sommige overheidswebsites werden uit voorzorg offline gehaald, terwijl ontwikkelaars noodupdates voorbereidden en uitbrachten.
Het opmerkelijke aan deze zaak is dat de kwetsbaarheden volgens de berichtgeving al jarenlang in de software aanwezig waren.
Een probleem in software die miljoenen websites ondersteunt
PHP is een veelgebruikte programmeertaal voor websites en webapplicaties. Bekende platforms zoals WordPress en Drupal maken er gebruik van, waardoor problemen in PHP gevolgen kunnen hebben voor een groot aantal websites.
Volgens Reuters werd het beveiligingsprobleem ontdekt door Wiz, een cybersecuritybedrijf dat AI inzet om software op kwetsbaarheden te onderzoeken.
De onderzoekers gebruikten onder meer een geautomatiseerd systeem voor kwetsbaarheidsonderzoek. Met behulp van AI konden ze zwakke plekken opsporen en analyseren die voor menselijke onderzoekers veel tijd en specialistische kennis zouden kunnen vereisen.
Dat betekent niet dat AI iedere beveiligingsfout automatisch vindt. Het laat wel zien dat slimme software het onderzoek naar complexe code aanzienlijk kan ondersteunen.
Waarom gingen sommige websites offline?
Wanneer een ernstige kwetsbaarheid openbaar wordt gemaakt, ontstaat een race tegen de klok.
Websitebeheerders moeten bepalen of hun systemen kwetsbaar zijn, welke update nodig is en of de website veilig online kan blijven. Als er nog geen betrouwbare oplossing is geïnstalleerd of het risico onvoldoende duidelijk is, kan tijdelijk offline halen een voorzorgsmaatregel zijn.
Reuters meldde op 21 oktober dat ontwikkelaars van PHP dringende beveiligingsupdates uitbrachten en gebruikers aanspoorden hun software bij te werken. Ook cybersecurityorganisaties waarschuwden voor het risico dat aanvallers de gepubliceerde informatie zouden gebruiken om kwetsbare systemen aan te vallen.
Het gaat dus niet alleen om de ontdekking van een fout, maar ook om wat er gebeurt nadat die fout bekend wordt.
AI helpt verdedigers — maar ook aanvallers kunnen ervan leren
De ontwikkeling heeft twee kanten.
Aan de ene kant kunnen AI-tools beveiligingsspecialisten helpen om grote hoeveelheden code te onderzoeken, fouten sneller te herkennen en oplossingen te testen.
Aan de andere kant kunnen aanvallers AI gebruiken om bekendgemaakte kwetsbaarheden te analyseren en manieren te zoeken om slecht beveiligde systemen binnen te dringen.
Daarom is het belangrijk om kwetsbaarheden zorgvuldig te melden, patches snel beschikbaar te maken en websitebeheerders voldoende tijd en informatie te geven om hun systemen te beveiligen.
Dezelfde technologie die helpt om fouten te vinden, kan de periode tussen het bekendmaken van een probleem en het misbruiken ervan verkorten.
Wat betekent dit voor Nederlandse website-eigenaren?
Ook Nederlandse ondernemers, bloggers en webwinkels moeten alert zijn. Wie een website beheert, doet er verstandig aan te controleren welke PHP-versie wordt gebruikt en of de hostingprovider de relevante beveiligingsupdates heeft uitgevoerd.
Voor WordPress-gebruikers is het belangrijk om niet alleen plugins en thema’s bij te werken, maar ook de onderliggende PHP-omgeving en serverconfiguratie in de gaten te houden.
Gebruik je managed hosting? Vraag dan aan de provider of de omgeving is gecontroleerd en of noodzakelijke updates zijn geïnstalleerd. Wie zelf servers beheert, moet de officiële beveiligingsadviezen volgen en updates testen en toepassen volgens de eigen procedures.
Een update kan soms technische problemen veroorzaken, maar het negeren van een ernstige kwetsbaarheid kan veel grotere gevolgen hebben.
Een nieuwe fase in cybersecurity
De ontdekking onderstreept dat AI niet alleen nieuwe software maakt, maar ook bestaande technologie veiliger — of juist kwetsbaarder — kan maken.
Voor cybersecuritybedrijven biedt dit kansen om meer code te controleren en problemen eerder te vinden. Tegelijkertijd moeten organisaties zich voorbereiden op een wereld waarin ook cybercriminelen steeds geavanceerdere hulpmiddelen kunnen inzetten.
Conclusie: AI hielp bij het opsporen van kwetsbaarheden in veelgebruikte PHP-software, waarna websitebeheerders wereldwijd noodmaatregelen namen. Voor Nederlandse website-eigenaren is de belangrijkste les praktisch: controleer je software, volg officiële beveiligingsadviezen en stel updates niet uit.




Laat een reactie achter